De Evolutie van Beveiligingsprotocollen in Mobiele Gokapps met Licentie voor Nederlandse Gebruikers
Geschreven door Parker Klein · 17-10-2026
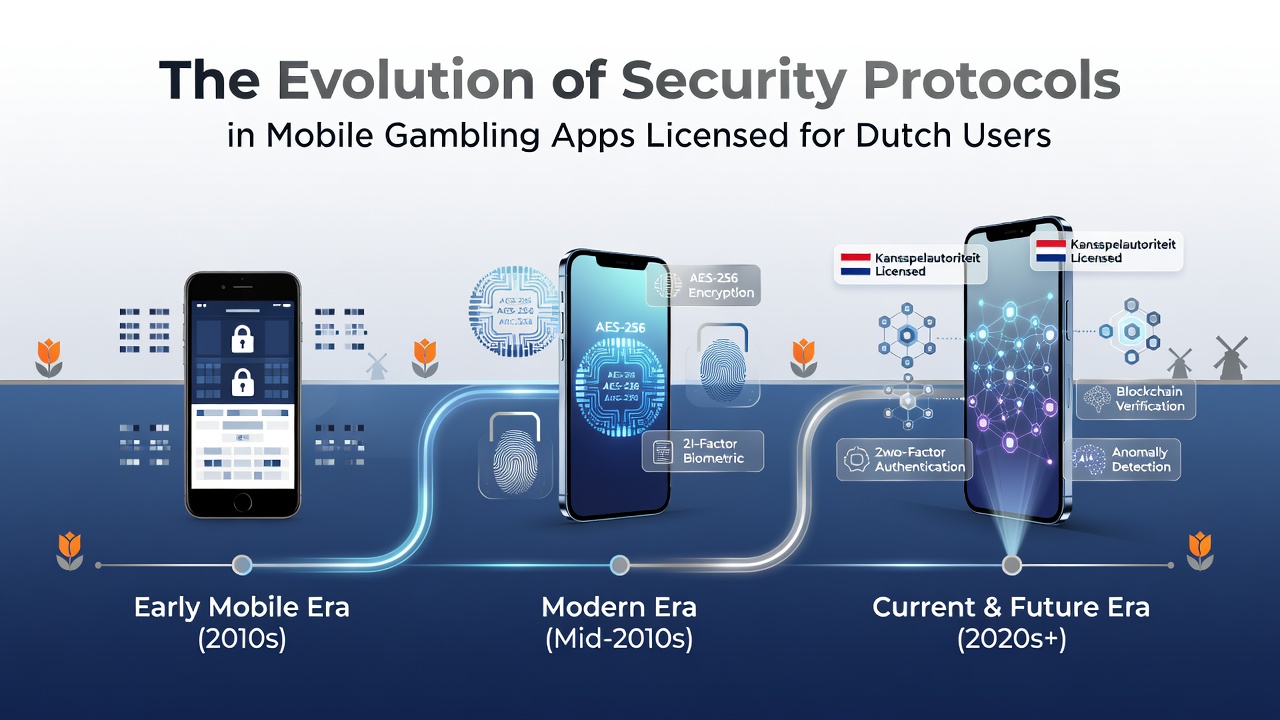
De Evolutie van Beveiligingsprotocollen in Mobiele Gokapps met Licentie voor Nederlandse Gebruikers
De mobiele goksector voor Nederlandse gebruikers heeft sinds de invoering van de Wet Kansspelen op afstand in 2021 een gestage transformatie doorgemaakt waarbij beveiligingsprotocollen steeds geavanceerder werden om te voldoen aan eisen van de Kansspelautoriteit, terwijl encryptietechnieken en authenticatiemethoden zich aanpasten aan nieuwe bedreigingen en tegelijkertijd de gebruikerservaring behielden.
Vroege Implementaties van Encryptie en Toegangscontrole
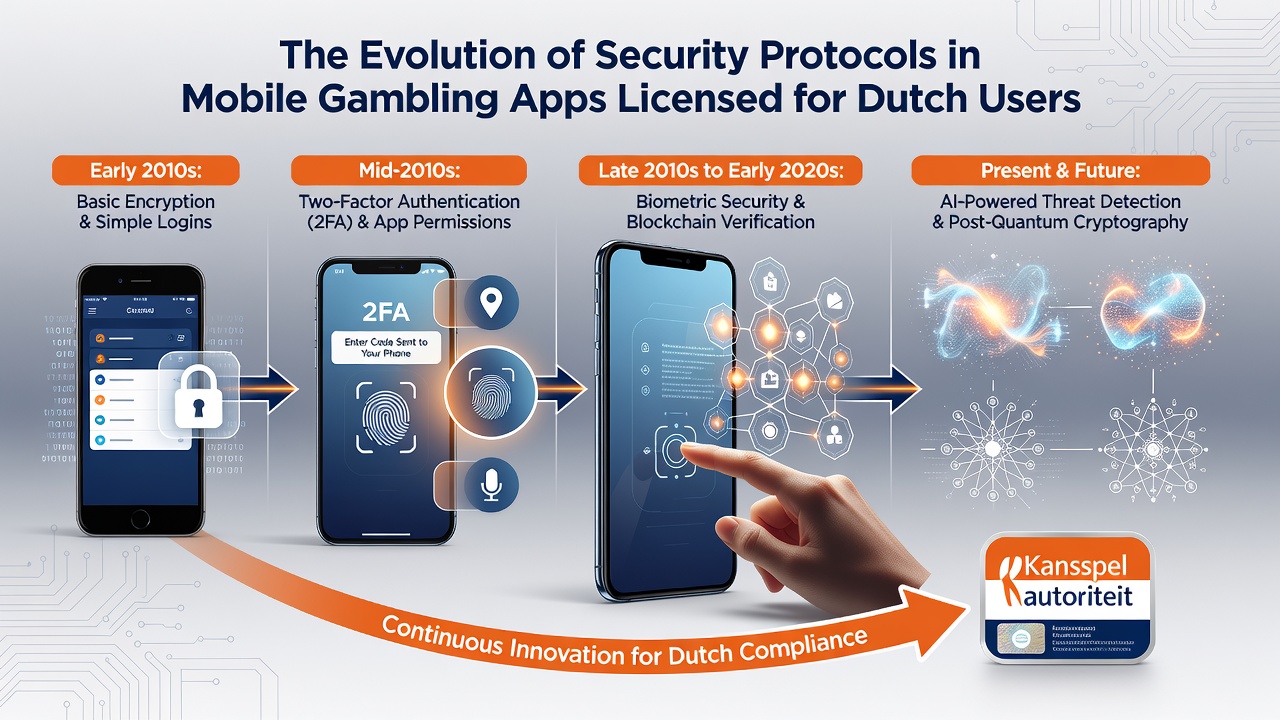
In de beginjaren richtten ontwikkelaars zich vooral op basisencryptie zoals SSL en later TLS 1.2 terwijl apps gegevens versleutelden tijdens transmissie tussen mobiele apparaten en servers, en tegelijkertijd eenvoudige pincode- of wachtwoordmechanismen gebruikten om accounts te beschermen; onderzoekers ontdekten al snel dat deze aanpak kwetsbaar bleef voor man-in-the-middle-aanvallen omdat mobiele netwerken variabele beveiligingsniveaus boden en daarom werd TLS 1.3 geïntroduceerd om snellere handshakes en sterkere cipher suites te garanderen.
Bedrijven licentieerden voor Nederlandse gebruikers implementeerden daarnaast tweefactorauthenticatie via sms of authenticator-apps, terwijl biometrische verificatie zoals vingerafdruk- en gezichtsherkenning op iOS- en Android-apparaten werd geïntegreerd om extra lagen toe te voegen zonder de sessieduur te verlengen.
Invloed van Nederlandse Regelgeving op Protocolstandaarden
De Kansspelautoriteit stelde vanaf 2021 specifieke eisen aan databeveiliging en logging waardoor operators verplicht werden om end-to-end encryptie toe te passen en audit trails te bewaren die minstens vijf jaar bewaard blijven; data toont aan dat deze voorschriften leidden tot bredere adoptie van AES-256 encryptie voor opgeslagen gegevens en tegelijkertijd integratie van intrusion detection systemen die verdachte patronen in realtime detecteren.
Operators die licenties verkregen pasten hun protocollen aan om te voldoen aan de Algemene Verordening Gegevensbescherming terwijl ze tegelijkertijd samenwerkten met onafhankelijke auditors die certificeringen uitgaven volgens ISO 27001 normen, en daardoor ontstond een gestandaardiseerde aanpak die ook in andere Europese markten navolging vond.
Technologische Vooruitgang in Authenticatie en Monitoring
Vanaf 2023 begonnen ontwikkelaars machine learning algoritmes te integreren voor fraudedetectie waarbij systemen transactiepatronen analyseerden en afwijkend gedrag direct blokkeerden, terwijl tegelijkertijd zero-trust architecturen werden ingevoerd zodat elke aanvraag binnen de app opnieuw geverifieerd werd ongeacht eerdere authenticaties.
Een studie van de Alcohol and Gaming Commission of Ontario toonde aan dat vergelijkbare protocollen in Canada leidden tot een daling van accountovernames met 42 procent tussen 2022 en 2025, en Nederlandse operators pasten vergelijkbare technieken toe door continue sessiemonitoring te combineren met risicogebaseerde authenticatie die extra stappen vereist bij verdachte locaties of apparaten.
Ontwikkelingen rond Oktober 2026 en Toekomstige Standaarden
In oktober 2026 implementeerden meerdere gelicentieerde apps post-quantum cryptografie om voorbereid te zijn op toekomstige kwantumcomputers terwijl ze tegelijkertijd API-beveiliging versterkten via OAuth 2.1 en mTLS om communicatie tussen app en backend nog robuuster te maken; deze aanpassingen kwamen voort uit richtlijnen van de Europese Commissie over digitale veerkracht die operators verplichten om regelmatige penetratietests uit te voeren en incidenten binnen 24 uur te melden.
Daarnaast introduceerden leveranciers van betalingsoplossingen tokenisatie voor stortingen en opnames zodat kaartgegevens nooit rechtstreeks opgeslagen werden op mobiele apparaten of servers, en dit reduceerde het risico op datalekken aanzienlijk volgens rapporten van de Australian Gambling Research Centre.
Conclusie
De beveiligingsprotocollen in mobiele gokapps voor Nederlandse gebruikers hebben zich ontwikkeld van basisencryptie naar geïntegreerde systemen die encryptie, biometrie, machine learning en post-quantum technieken combineren, terwijl regelgevende eisen en technologische innovaties elkaar blijven versterken om een veilige omgeving te waarborgen die voldoet aan zowel nationale als internationale standaarden.